
Em 200 repositórios gerados por IA, 91% apresentaram ao menos uma vulnerabilidade (Deng, Fan e Meng, 2026). A IA acelerou a escrita do código. A validação não acompanhou. O gargalo mudou de lugar.
Antonio Mario Pio Frioli, CEO da Log Space, levou esse dado para o Produto. Prompt. Copan., evento realizado no Copan pela Produto Feito a Mão. O dia seguiu três momentos: um workshop prático de cibersegurança para apps escritos com IA, as chamadas aplicações vibecoded, uma palestra e uma roda de debate.
Workshop: o ciclo de vida, com a mão na massa
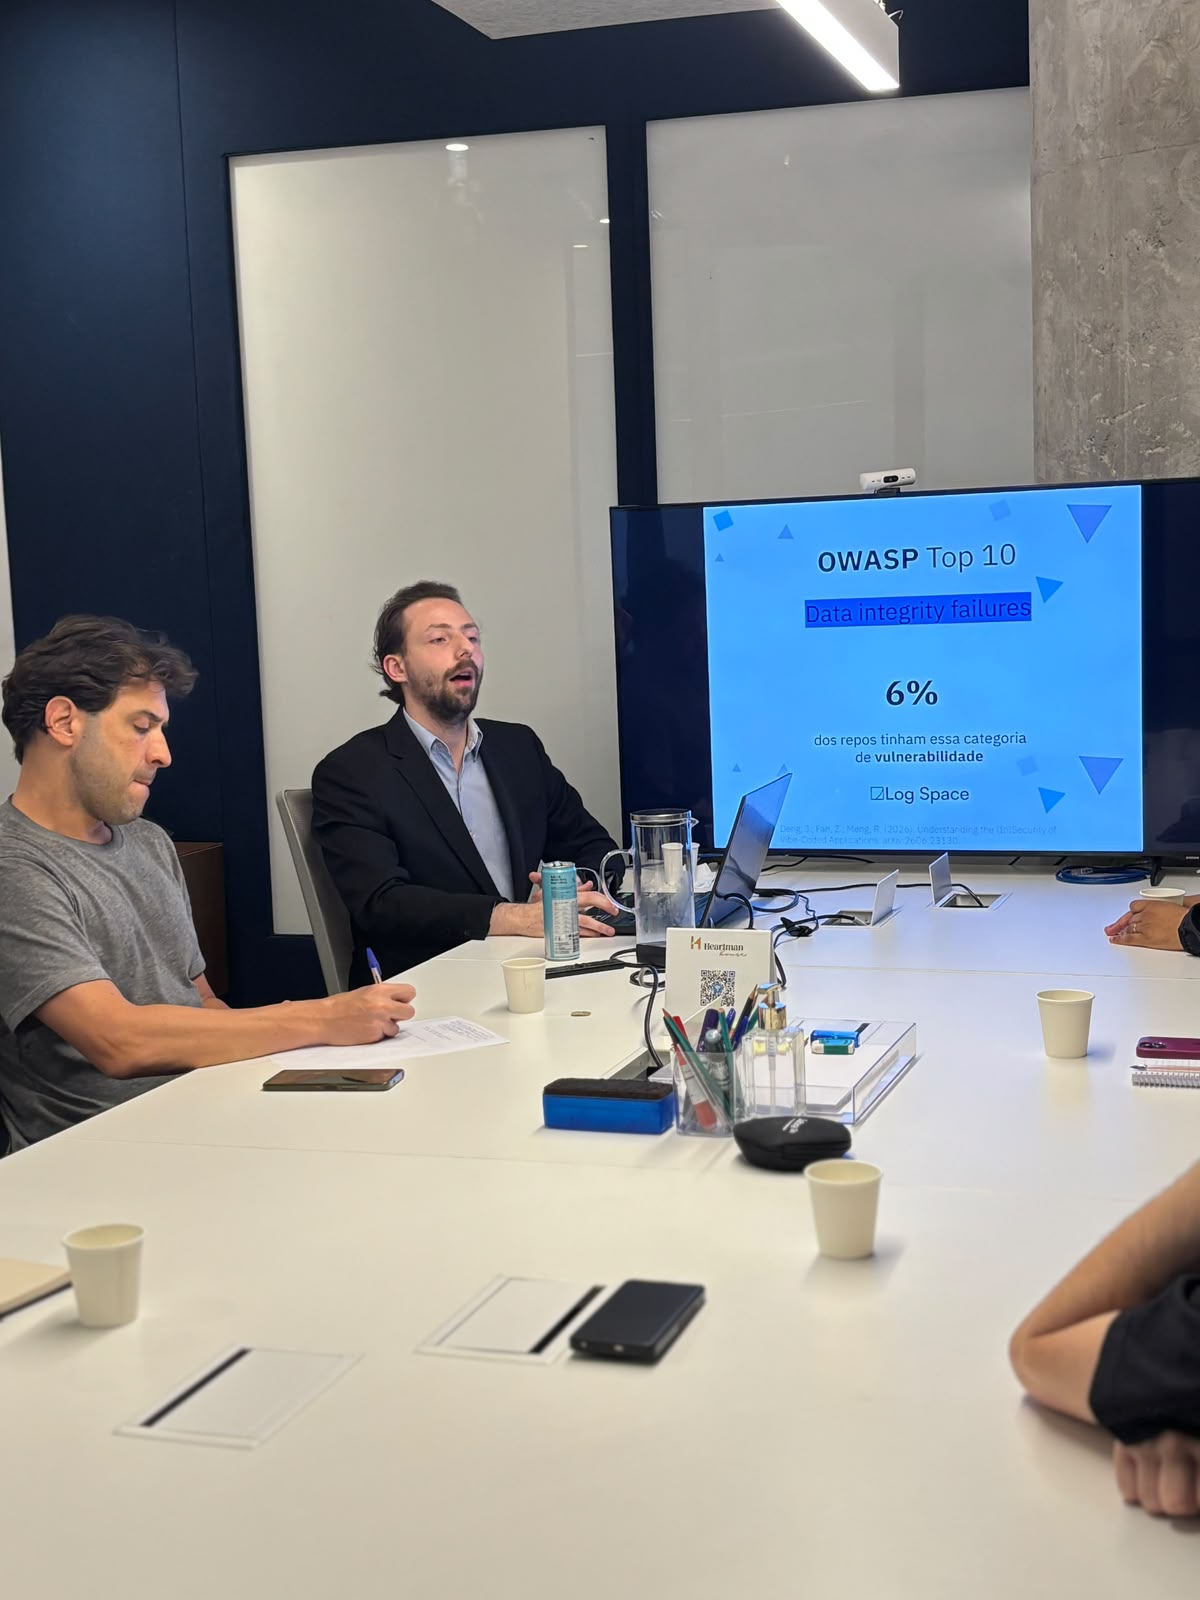
No workshop, cada participante percorreu o ciclo de vida do desenvolvimento de software com o próprio contexto na mesa. A Log Space auxiliou a aplicação de conceitos como OWASP e security by design: onde a ameaça entra, qual controle responde e em que momento do produto isso precisa existir.
O ponto que organiza o resto da conversa é direto. Uma LLM, sozinha, não aumenta a cibersegurança de um app. O que aumenta são práticas e ferramentas usadas ao longo do ciclo: modelagem de ameaça, revisão, testes e controles que continuam valendo depois que o código foi gerado. Gerar mais rápido só muda o lugar do gargalo. A validação é que decide se o app aguenta produção.
A palestra, em um minuto
Na palestra, Antonio levou o mesmo raciocínio para a sala inteira. O código gerado entra no produto junto com a responsabilidade de validá-lo. O vídeo abaixo é esse argumento, condensado.
Roda de debate sobre IA
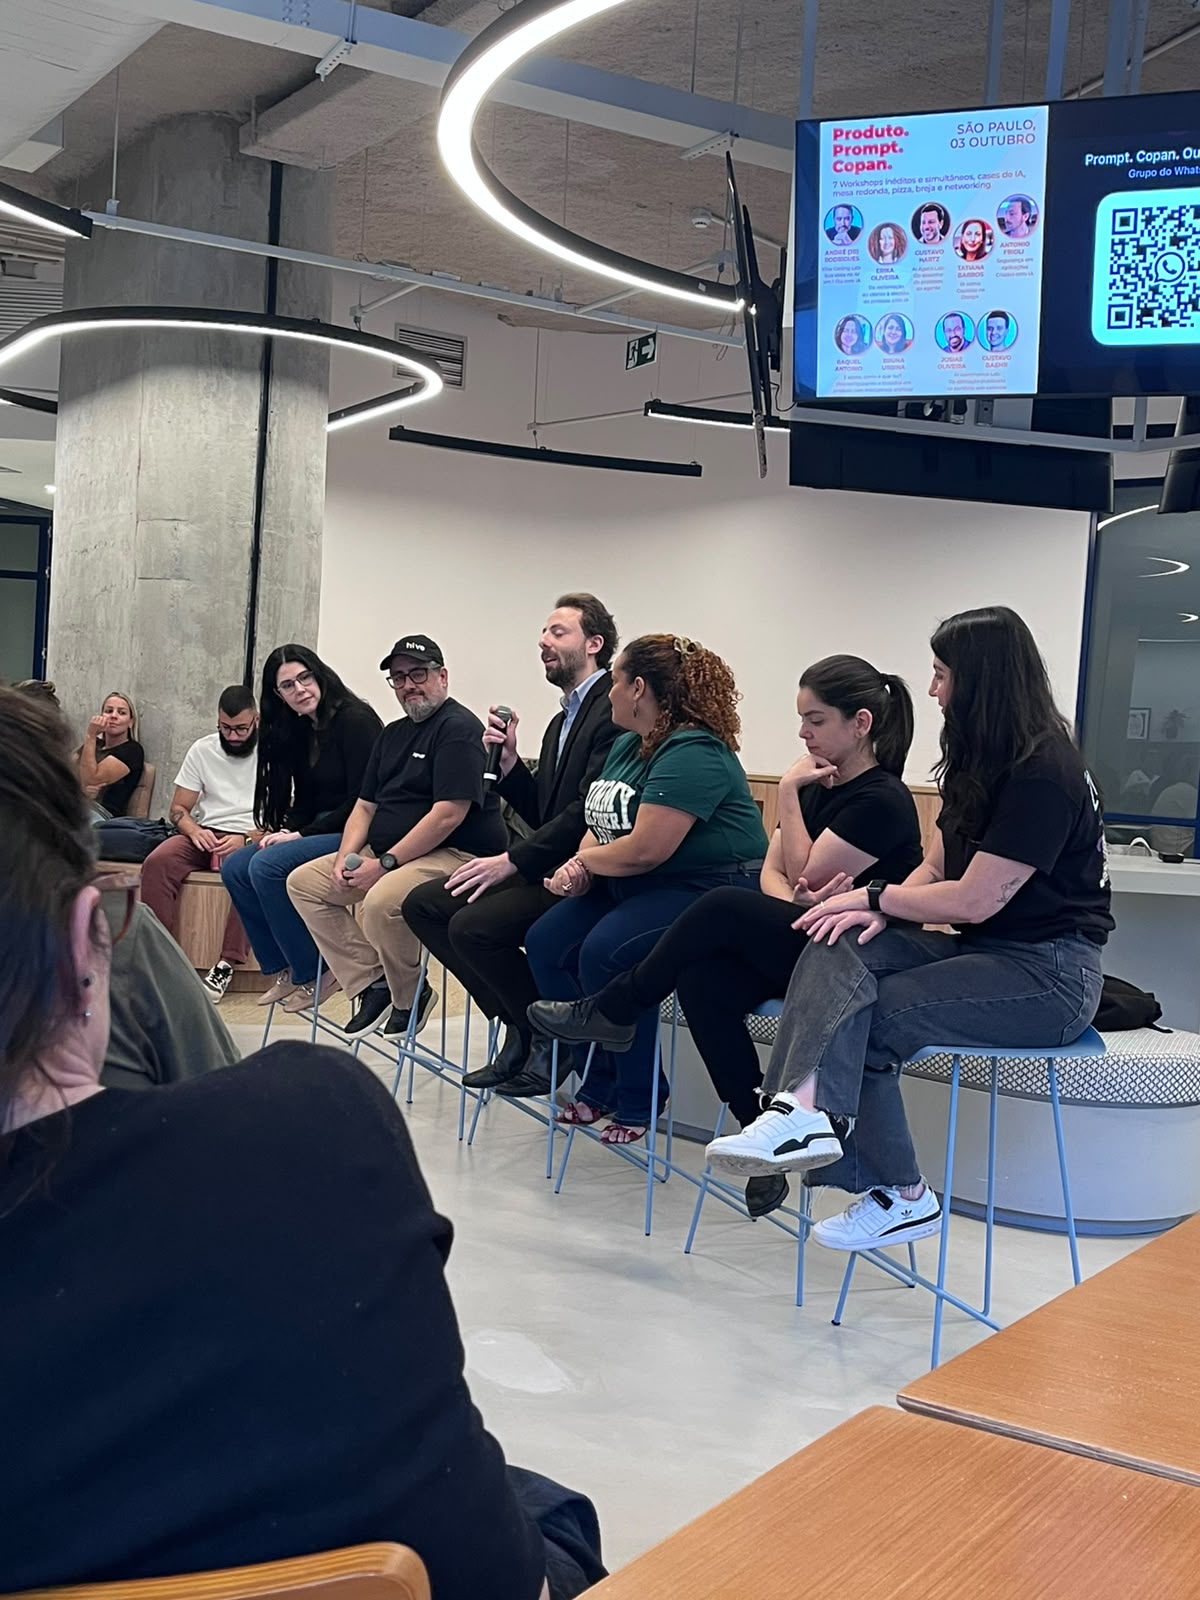
O fechamento do dia foi uma roda aberta sobre inteligência artificial. Quem tinha acabado de aplicar OWASP no próprio fluxo sentou para discutir o que a IA muda na construção de produto, e o que continua sendo decisão humana: o que entra em produção, com qual controle e com qual custo de falha.
“Para quem constrói com IA, o diferencial não pode ser a IA, precisa ser você. O que você tem de diferencial? Aprofunde-se nisso.” Frioli, Antonio
Da ideação à auditoria em produção
A Log Space acompanha o produto da ideação à auditoria em produção. Segurança e escala não se deixam para depois. No Copan, o método ficou visível: o dado do estudo, a prática no ciclo de desenvolvimento e a conversa sobre o que vai para produção, com qual controle.
Referências
- Deng, Z., Fan, Z. e Meng, L. (2026). Estudo citado no workshop: em 200 repositórios gerados por IA, 91% apresentaram ao menos uma vulnerabilidade.
- Log Space no Produto. Prompt. Copan.: 91% dos apps feitos com IA têm vulnerabilidades (YouTube)